50
这个楼主还没有留下简介。
回复讨论
1
这个楼主还没有留下简介。
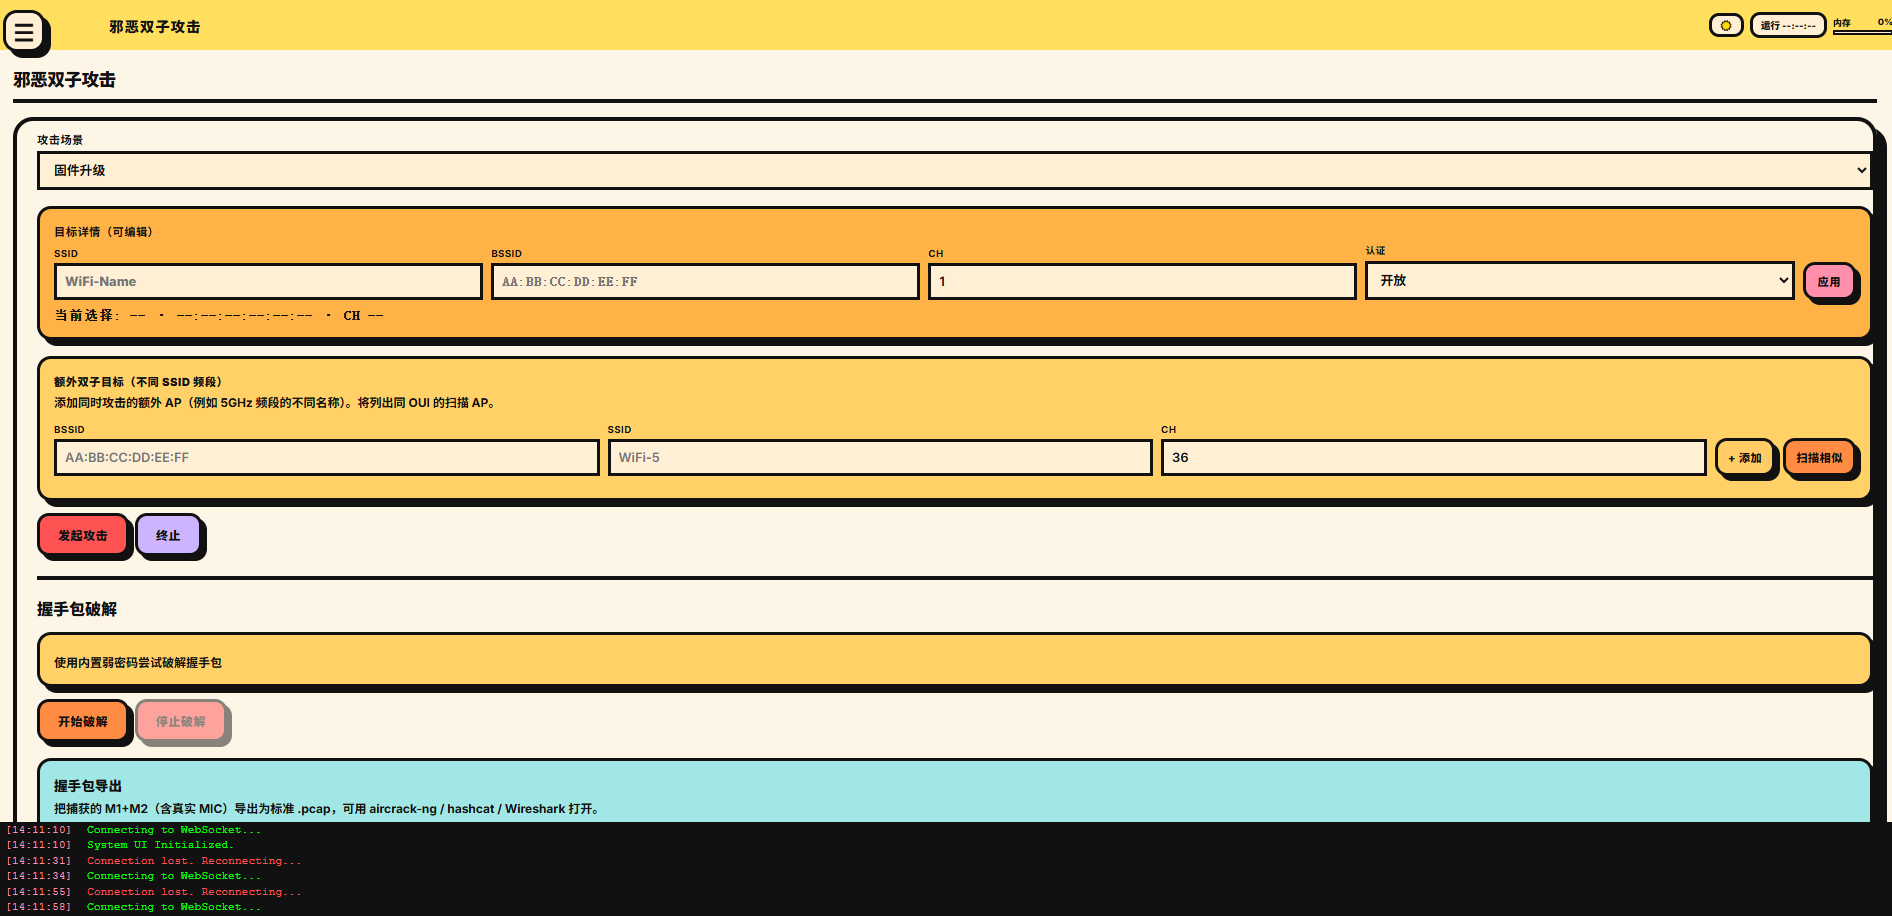
本方法要比 airodump-ng 抓包之后使用密码本计算哈希值撞包的方法成功率高出百万倍 —— 那就是社会工程学:邪恶双胞胎利用虚假钓鱼热点获取WiFi密码。
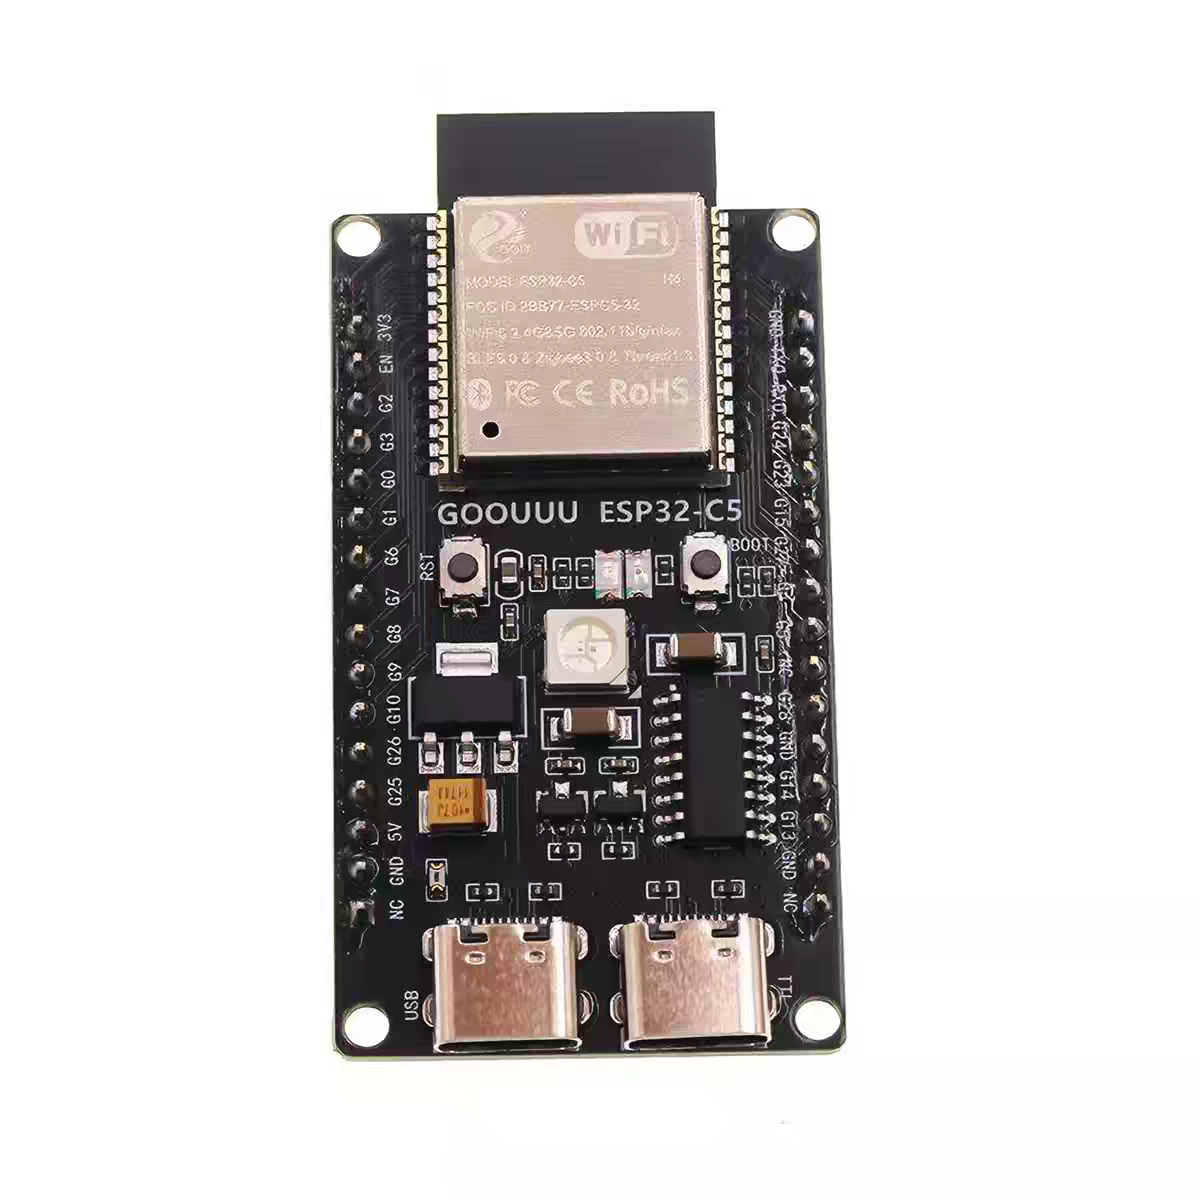
在 Linux 使用邪恶双胞胎配置非常麻烦还比较挑网卡,因为支持多个虚拟 AP 还要同时支持监听注入,有时候还需要两个网卡配合,有的网卡驱动官方支持不完美还要安装第三方驱动,非常麻烦。现在只需要一个 esp32 开发板就完美解决了所有问题。我手上有个 esp32-c5 开发板,通过烧录一个固件就可以进行。
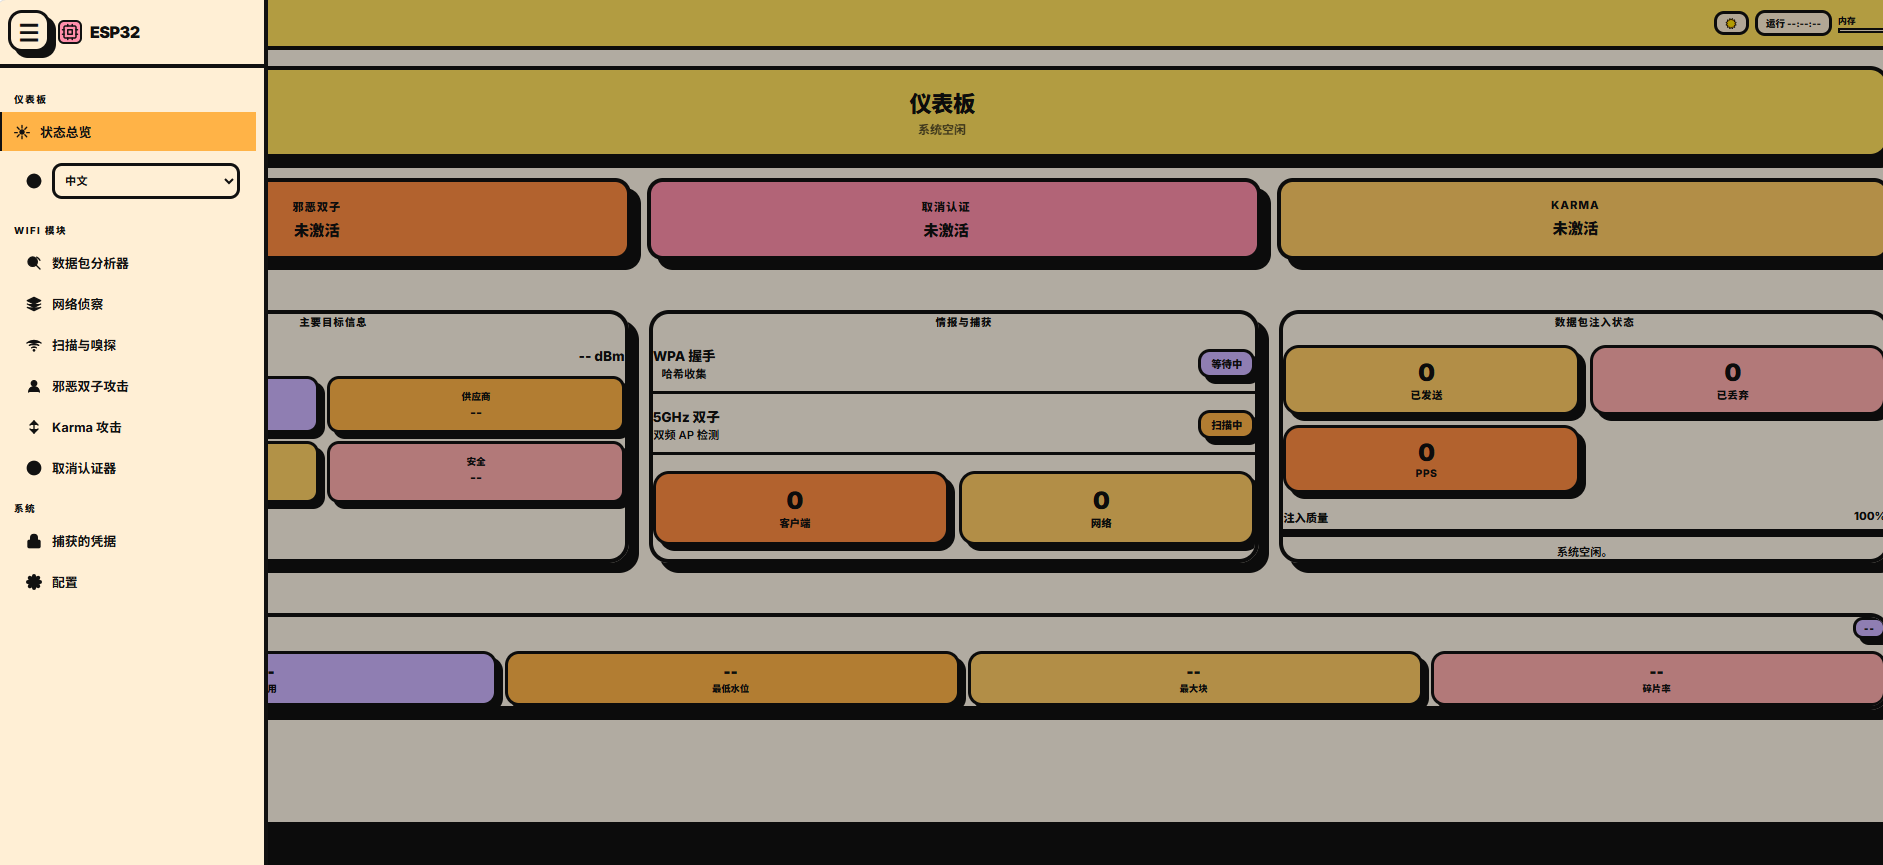
这个固件功能非常多:有WiFi 密码钓鱼,还可以使用取消认证器攻击周围所有的 WiFi 信号,让周围所有的 WiFi 都上不去网。有些朋友会问:使用邪恶双胞胎 WiFi 密码钓鱼,如果对面不输入密码怎么办?如果对方不输入密码的话,他自己的 WiFi 都上不去网,只要开启了双胞胎攻击,对方的路由器就瘫痪无法联网了,钓鱼页面输入密码之后他的网络才能恢复。
正式名字是 Evil Twin(邪恶双子 / 双胞胎攻击),属于无线社会工程学攻击。核心思路一句话:攻击者伪造一个和真实 Wi-Fi 完全同名的假热点,让别人误以为它是自家 WiFi 的热点,克隆目标路由器 AP 的 WiFi 名字并建一个假的开放热点。Deauther 取消认证器功能模块可以把所有连接到当前 WiFi 的手机、笔记本电脑、智能手表等等客户端设备全部踢下线。
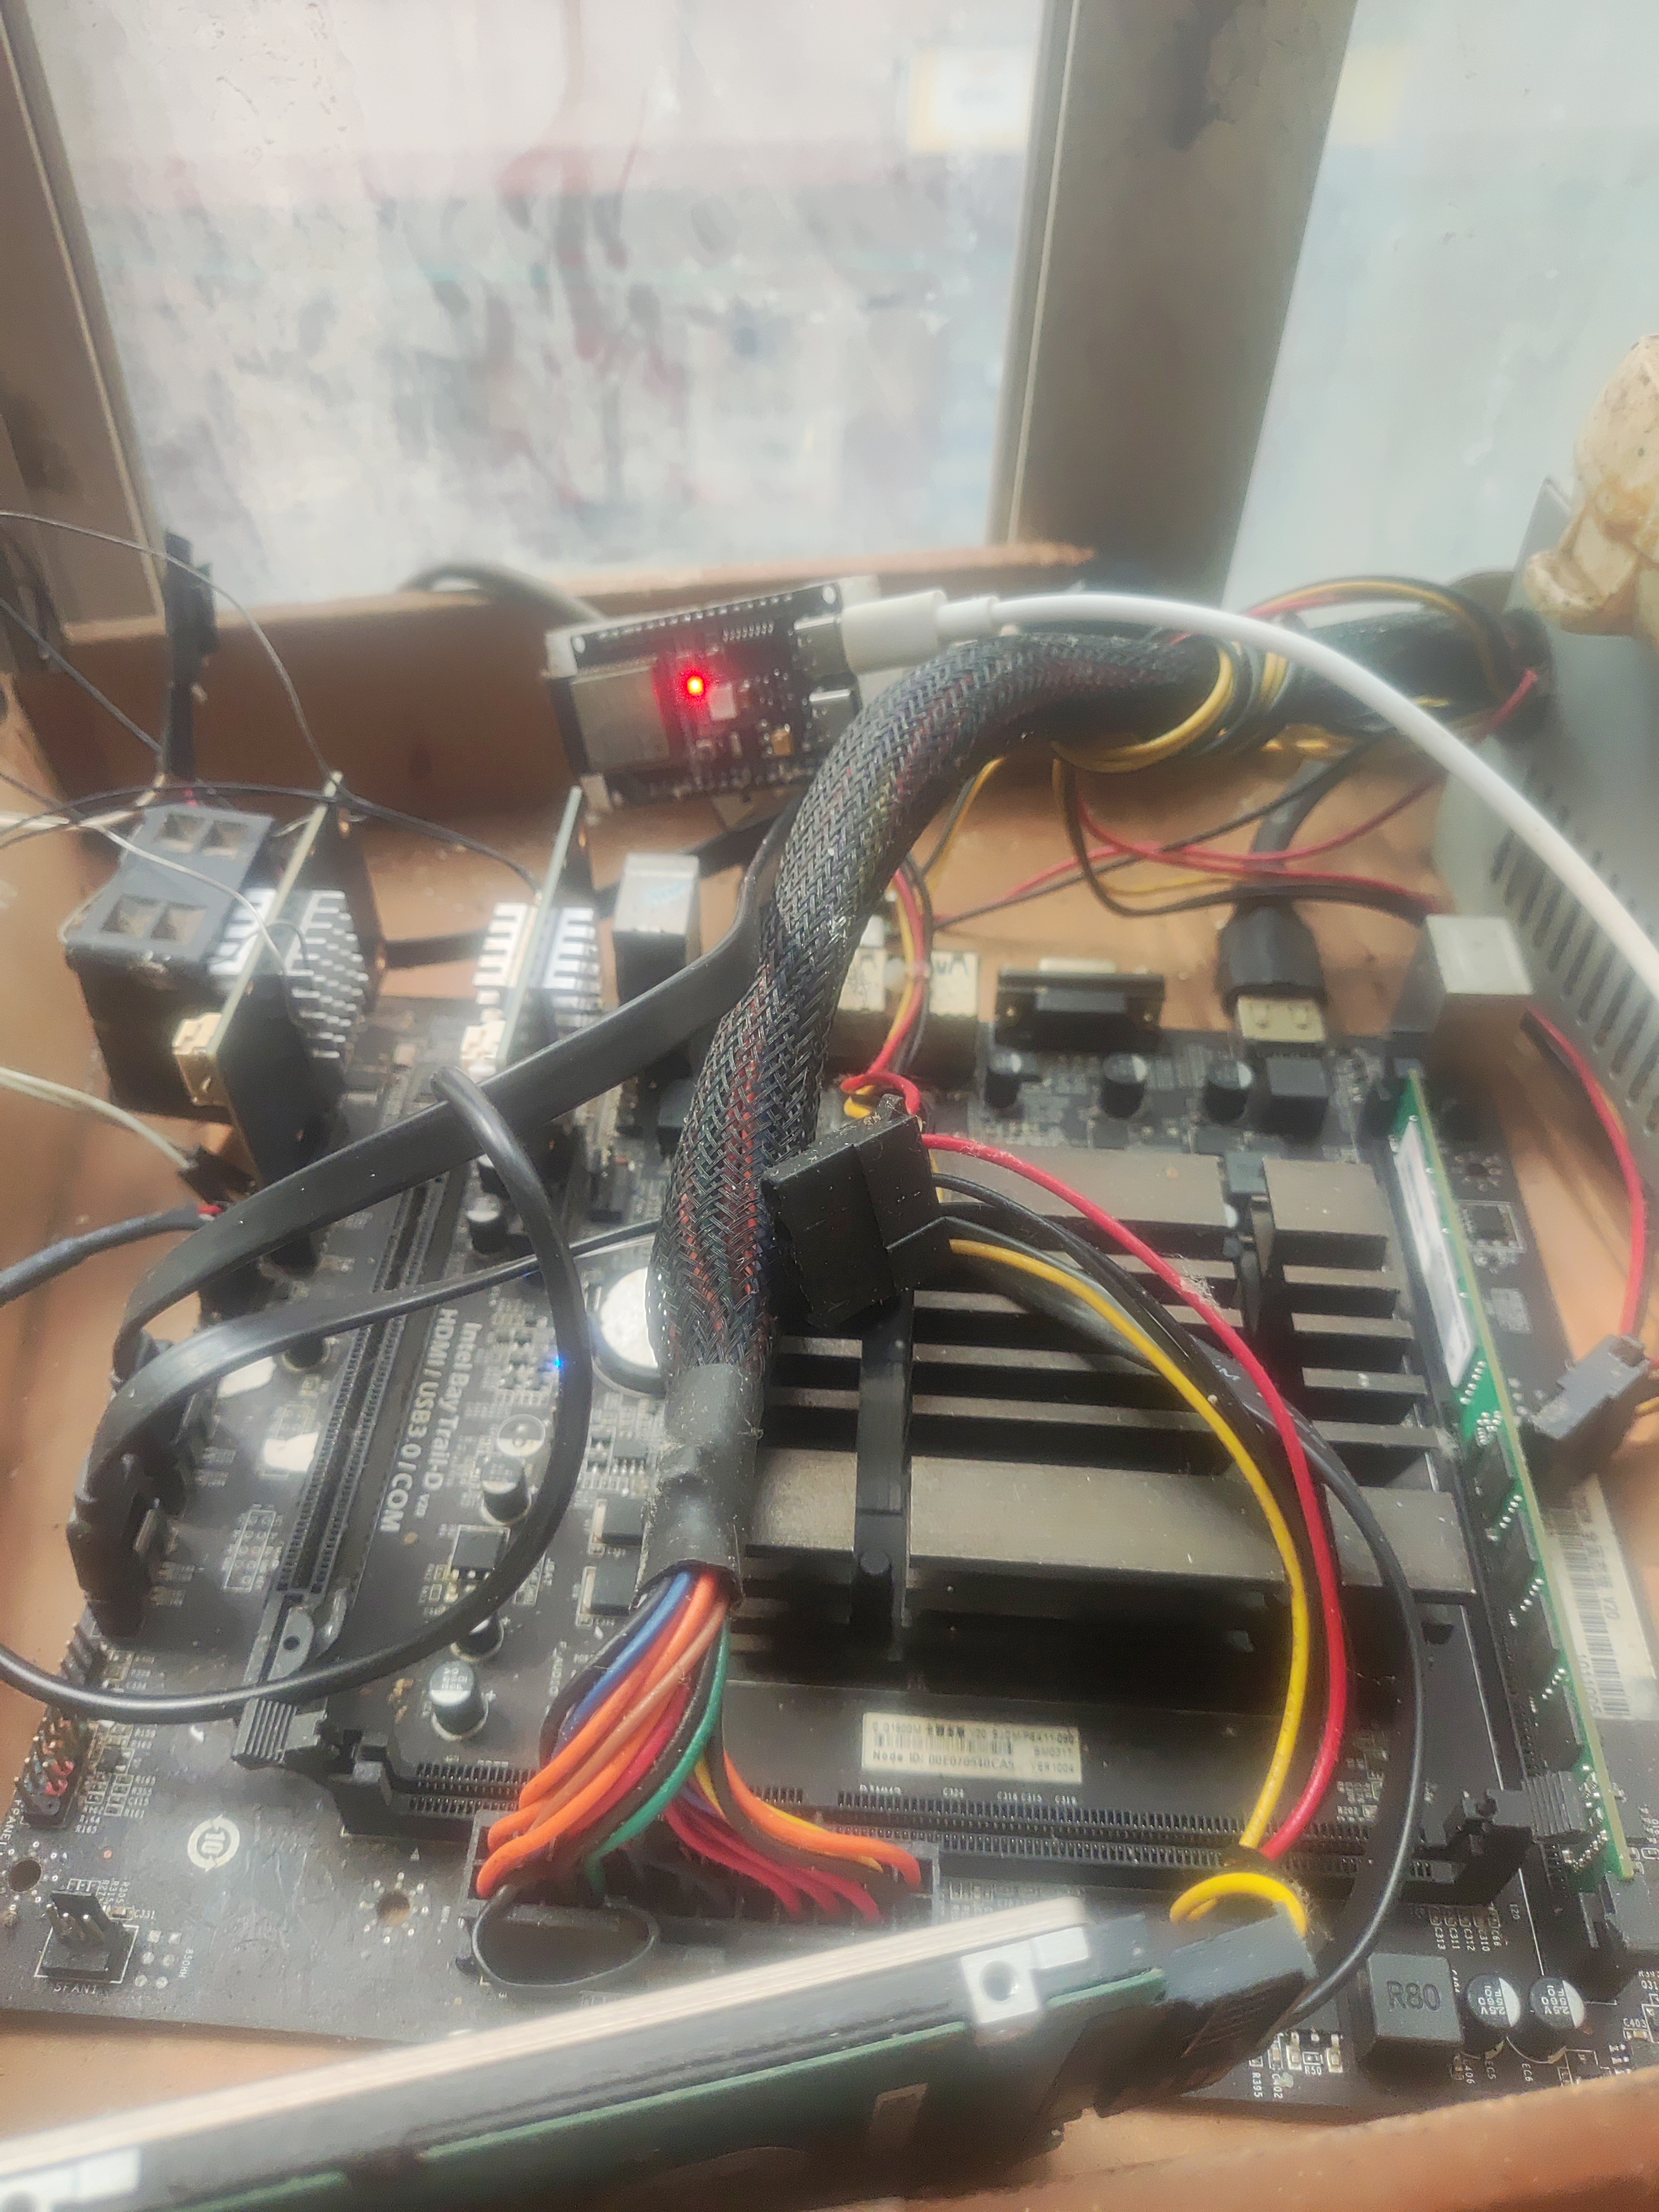
我现在城中村周围信号多,根本不用拉宽带,使用七彩虹的 j1900 主板装了两个网卡 mt7921 和 rtl8852,一个连接邻居的 5G 频段,一个发射 AP 信号让我的电脑和手机使用,连路由器都省了。我的 j1900 是 Ubuntu24.04 服务器系统,装了个网心云 docker 版跑 pcdn 把电费挣回来。有些朋友说 pcdn 封宽带,其实 docker 版网心云上传流量比较少,一般不会封宽带,我还没遇到封我蹭网的宽带。
现在 esp32-c5 只需要 30 块钱左右,比起买一些电脑网卡性价比拉满。为什么买 esp32-c5?因为只有 c5 开发板支持 5G 频段,现在大多数路由器都是双频的。其他的 esp32 开发板也可以使用 WiFi 钓鱼,只不过无法攻击双频的路由器;如果非要使用其他型号的 esp32,还得需要电脑的网卡进行攻击对方 5G 频段,非常麻烦,不如直接上 c5。
烧录固件也非常简单,买回来开发板使用 Type-C 数据线插电脑上就行了,跟卖家要驱动装上,设备管理器就可以看到 com 串口了。
访问 https://esp32.ssaa.cc.cd/ 可以直接在线烧录到开发板
在抖音搜索抖音号 82828273412,里面有演示的视频,看视频操作比较简单
油管高清 4K 视频:https://youtu.be/iwBF5348qf8?si=abZ3z-raHOOC-5EH
抖音视频:https://www.douyin.com/user/self?from_tab_name=main&modal_id=7689876787655957179
WiFi 钓鱼攻击的时候,开发板距离对方的 WiFi 越近越好,我都是把 j1900 主板和 c5 开发板放到窗户边上。
我不卖成品硬件,大家需要自己购买开发板把固件烧录进去就行了,也不麻烦。
还有人说这帖子是忽悠小白的,这可不是忽悠小白的,真真正正是可以获取到密码的,而且成功率非常高。有些没人用的 WiFi 信号或者老人用的 WiFi 信号不容易获取到密码,因为老人和幼童连大小写都不会输入,就不会被钓鱼钓到密码了。主要靠钓鱼攻击拿到密码,钓鱼攻击期间对方的路由器瘫痪无法联网,只有输入密码才能恢复;抓握手包只是用于验证对方输入的密码是否正确,主要靠的是对方输入密码,不是靠握手包破。
可攻击 WiFi4 / WiFi5 / WiFi6 等双频路由器,不支持 WiFi7 的 6G 频段。esp32 的射频功率 20dbm,和家用路由器差不多,信号强度能够覆盖一定的范围。